Une fonderie seule homologuée par votre client final prend du retard, un prestataire de nettoyage n’a pas renouvelé son attestation de vigilance, un éditeur de logiciel de production détient vos données sans clause de réversibilité. Ces trois situations n’ont ni la même gravité ni la même réponse. La gestion des risques fournisseurs consiste à classer chaque fournisseur selon ce que sa défaillance coûterait, ce que les signaux observés laissent prévoir et la difficulté à le remplacer, puis à en déduire un niveau de criticité, les mesures et le rythme de suivi.
Ce guide présente les catégories de risque, les signaux à collecter, une matrice de criticité commentée, les mesures selon le niveau de criticité et la réévaluation après une alerte. Vous pouvez télécharger la matrice des risques fournisseurs et son plan de suivi pour l’adapter à vos achats.
Qu’est-ce que la gestion des risques fournisseurs ?
Un risque fournisseur est un événement qui touche un fournisseur et produit un effet chez vous : rupture d’approvisionnement, défaut de qualité, manquement à une obligation légale, fuite de données, atteinte à la réputation. Le gérer revient à répondre, pour chaque fournisseur ou chaque famille d’achat, à trois questions : que se passe-t-il s’il fait défaut, quelle est la probabilité que cela arrive, et combien de temps faudrait-il pour le remplacer ?
La démarche se distingue de trois activités voisines, avec lesquelles elle échange des informations :
- Le référentiel fournisseurs conserve les fiches, les coordonnées et les documents. Il est décrit dans notre fiche sur la gestion des fournisseurs.
- L’évaluation des fournisseurs mesure la performance observée sur une période : délais, qualité, réactivité. Ses résultats alimentent la probabilité.
- L’audit fournisseur vérifie des preuves sur un périmètre, chez le fournisseur. La criticité indique quels fournisseurs auditer en priorité.
Pour l’ensemble des risques de l’entreprise, la démarche est celle de la cartographie des risques. Le risque fournisseur en est un volet, dont les achats et la qualité fournisseurs sont généralement propriétaires.
Définir les catégories de risque
Une liste courte de catégories évite deux écueils : oublier un risque majeur, ou noter vingt critères dont personne ne se sert. Les catégories ci-dessous couvrent la plupart des achats industriels et de services ; ajoutez-en une seulement si elle change une décision.
| Catégorie | Ce qui peut arriver | Exemples de signaux |
|---|---|---|
| Continuité d’approvisionnement | Rupture, retard, capacité insuffisante | Retards répétés, délais de réponse qui s’allongent, site unique de production |
| Qualité et conformité produit | Lots non conformes, rappel, perte d’homologation | Non-conformités à réception, réclamations, certification suspendue |
| Santé financière | Défaillance, cessation d’activité | Procédure collective publiée, demandes d’acompte inhabituelles, retards de livraison liés aux approvisionnements du fournisseur |
| Conformité légale et éthique | Travail dissimulé, corruption, atteinte aux droits humains ou à l’environnement | Documents obligatoires manquants, sous-traitance non déclarée, alerte publique |
| Données et cybersécurité | Fuite, indisponibilité d’un service, accès non maîtrisé | Accès à vos systèmes, données hébergées, incident déclaré |
| Dépendance | Impossibilité de changer de fournisseur à temps | Source unique, outillage spécifique, homologation client, part élevée de votre activité chez ce fournisseur |
La dépendance n’est pas un risque comme les autres : elle ne dit pas si un incident va se produire, mais combien de temps vous en subirez les effets. C’est pourquoi la matrice proposée la note à part.
Les obligations qui encadrent le suivi des fournisseurs
Plusieurs textes imposent de vérifier ou d’évaluer certains fournisseurs. Ils ne s’appliquent pas tous à votre entreprise : le tableau résume leur champ et ce qu’ils demandent, à vérifier avec votre service juridique (état au 27 octobre 2026).
| Texte | Qui est concerné | Ce qu’il demande côté fournisseurs |
|---|---|---|
| Obligation de vigilance, articles L8222-1, R8222-1 et D8222-5 du Code du travail | Tout donneur d’ordre, pour un contrat portant sur un travail, une prestation de services ou un acte de commerce d’au moins 5 000 € HT (montant global du contrat) | À la conclusion du contrat, puis tous les six mois jusqu’à la fin de son exécution : une attestation de vigilance de moins de six mois, dont l’authenticité se vérifie auprès de l’Urssaf (ou de la MSA), et, si le fournisseur doit être immatriculé, un justificatif (extrait Kbis, extrait du RNE…). À défaut, le donneur d’ordre peut être tenu solidairement des sommes dues en cas de travail dissimulé. |
| Loi Sapin II (loi n° 2016-1691, article 17) | Sociétés d’au moins 500 salariés (ou appartenant à un tel groupe) et dont le chiffre d’affaires dépasse 100 M€ | Des procédures d’évaluation des clients, fournisseurs de premier rang et intermédiaires au regard de la cartographie des risques de corruption. L’AFA a publié en septembre 2026 un guide de l’évaluation des tiers. |
| Devoir de vigilance, article L225-102-4 du Code de commerce | Sociétés employant, à la clôture de deux exercices consécutifs, au moins 5 000 salariés avec leurs filiales françaises, ou 10 000 avec leurs filiales françaises et étrangères | Un plan de vigilance comprenant notamment une cartographie des risques et des procédures d’évaluation régulière des sous-traitants et fournisseurs avec lesquels est entretenue une relation commerciale établie. |
| Directive européenne sur le devoir de vigilance (CSDDD, directive (UE) 2024/1760), modifiée par la directive (UE) 2026/470 (« Omnibus I ») | Sociétés de l’UE de plus de 5 000 salariés et de plus de 1,5 milliard d’euros de chiffre d’affaires net mondial (pour les sociétés de pays tiers, chiffre d’affaires réalisé dans l’UE) | Une vigilance fondée sur les risques dans la chaîne d’activités. Transposition au plus tard le 26 juillet 2028, application à partir du 26 juillet 2029. |
| Règlement DORA (art. 28) et directive NIS2 (art. 21, § 2, d) | DORA : entités financières, depuis le 17 janvier 2025. NIS2 : entités essentielles et importantes ; son projet de loi de transposition n’est pas adopté à cette date. | DORA : notamment un registre d’informations sur tous les accords contractuels de services informatiques conclus avec des prestataires tiers, et des stratégies de sortie. NIS2 : la sécurité de la chaîne d’approvisionnement, y compris les relations avec les fournisseurs directs. |
| Norme ISO 9001 (clause 8.4.1 de l’édition 2015 ; une édition 2026 a été publiée en septembre 2026) | Organismes certifiés ou qui s’en inspirent | Des critères d’évaluation, de sélection, de surveillance des performances et de réévaluation des prestataires externes, avec des informations documentées. |
Quelle que soit sa taille, une entreprise est soumise à l’obligation de vigilance du Code du travail dès 5 000 € HT : c’est souvent la seule de ce tableau qui la concerne. Elle vise la plupart des prestataires et sous-traitants réguliers, et son suivi semestriel se prête bien à une relance automatique.
Collecter les signaux pertinents
Les signaux utiles viennent de quatre sources. Collectez-les à proportion du niveau de criticité : un questionnaire de quarante questions pour un fournisseur de fournitures de bureau mobilise du temps sans réduire de risque.
- Les documents du fournisseur : extrait d’immatriculation, attestations obligatoires, attestation d’assurance, certificats qualité ou environnement, avec leur date de fin de validité.
- Votre propre historique : retards, non-conformités à réception, réclamations fournisseurs, litiges de facturation. C’est souvent la source la plus fiable, parce qu’elle mesure ce que vous avez réellement subi.
- Les sources publiques : les jugements d’ouverture de sauvegarde, de redressement ou de liquidation judiciaire sont publiés au BODACC, en accès libre. La cotation de la Banque de France n’est pas publique : vous ne pouvez pas la consulter, seul le fournisseur peut choisir de vous la communiquer.
- Le fournisseur lui-même : questionnaire ciblé (sites de production, sous-traitants, plan de continuité, sécurité des accès), revue annuelle, échanges avec l’acheteur.
Notez la source et la date de chaque signal. Une note de probabilité sans justification datée ne résiste pas à la première contestation, ni à l’arrivée d’un nouvel acheteur.
Noter la criticité et la dépendance
La matrice croise deux notes de 1 à 4, puis applique une règle de dépendance. Les définitions ci-dessous sont un point de départ illustratif ; adaptez-les à votre activité avant de noter.
| Note | Impact si le fournisseur fait défaut | Probabilité (signaux observés) | Dépendance |
|---|---|---|---|
| 1 | Achat substituable rapidement, sans effet pour les clients | Aucun signal sur la période | Plusieurs fournisseurs qualifiés et actifs |
| 2 | Retard interne, surcoût limité | Signaux mineurs ou isolés | Alternative qualifiable en moins de 3 mois |
| 3 | Arrêt partiel, retard de livraison client, non-conformité à traiter | Signaux répétés ou significatifs | Alternative à qualifier en plus de 3 mois |
| 4 | Arrêt de production, risque sécurité, manquement envers vos clients | Signal grave : procédure collective, perte de certification, incident majeur | Source unique, sans alternative à court terme |
Le niveau de criticité se déduit en deux temps :
- Score = impact × probabilité, de 1 à 16. À partir de 9, le fournisseur est critique ; de 4 à 8, il est à surveiller ; en dessous, il est standard.
- La dépendance relève le niveau : un impact de 4 avec une dépendance de 4 rend le fournisseur critique, même sans signal ; une dépendance de 3 ou 4 le place au moins à surveiller.
Les obligations documentaires (attestation de vigilance, assurances) se suivent à part, quel que soit le niveau. La seconde règle traite un piège classique : un fournisseur sans incident récent, mais seul capable de livrer une pièce homologuée, obtient un score modéré alors que sa défaillance arrêterait la production pendant des mois.
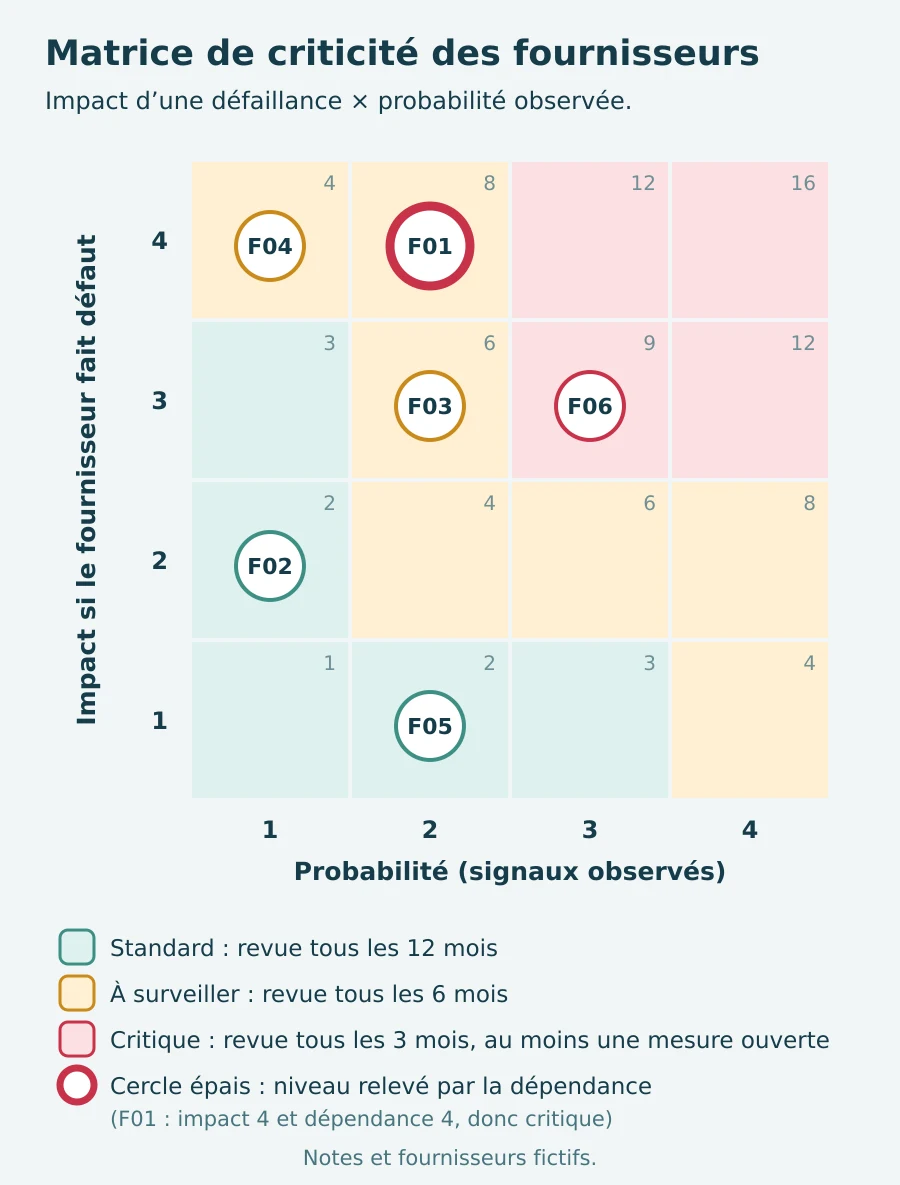
Notez de préférence le couple fournisseur et famille d’achat : le même transporteur peut être critique pour les expéditions clients et standard pour les navettes internes. Faites valider les notes par le responsable du suivi, et non par la seule personne qui les a saisies.
Décider des mesures
Le niveau de criticité fixe le rythme de suivi ; la nature du risque fixe la mesure. Pour chaque risque significatif, quatre traitements sont possibles :
- Réduire : qualifier un second fournisseur, constituer un stock de sécurité, exiger un plan d’actions correctives, prévoir une clause de réversibilité, accompagner le fournisseur.
- Transférer : clause de pénalité, assurance, garantie bancaire.
- Éviter : changer de fournisseur, revoir la conception pour supprimer la pièce spécifique.
- Accepter : décision explicite, prise par une personne identifiée, avec un suivi défini.
| Niveau | Revue | Mesures attendues |
|---|---|---|
| Standard | Tous les 12 mois | Documents à jour, suivi des incidents au fil de l’eau |
| À surveiller | Tous les 6 mois | Mesure ciblée sur le risque principal, clauses contractuelles vérifiées, revue avec le fournisseur |
| Critique | Tous les 3 mois | Au moins une mesure ouverte (à lancer ou en cours), plan de continuité, audit si nécessaire, information de la direction |
Chaque mesure du plan de réduction a un responsable, une échéance et une preuve attendue : rapport de qualification, avenant signé, niveau de stock constaté. Sans preuve, une mesure « en cours » depuis six mois n’indique plus rien.
Réévaluer et tracer les alertes
La revue périodique ne suffit pas : certains événements justifient une réévaluation immédiate.
- une procédure collective publiée, une cession ou un changement d’actionnaire ;
- une non-conformité grave, ou la troisième d’une série ;
- la perte d’une certification ou d’une homologation ;
- un incident de sécurité chez un fournisseur qui accède à vos systèmes ;
- un document obligatoire expiré et non renouvelé.
Consignez chaque alerte dans un journal : la date, le signal, sa source, la décision prise et la note éventuellement modifiée. Ce journal explique, des mois plus tard, pourquoi un fournisseur est passé de « à surveiller » à « critique », et ce qui a été fait.
Quelques indicateurs suffisent à piloter le dispositif :
- le nombre de fournisseurs critiques sans mesure ouverte (à lancer ou en cours) ;
- les revues dépassées ;
- les documents expirés ou à renouveler sous 30 jours ;
- les mesures en retard sur leur échéance.
Exemple : six fournisseurs d’un site industriel
Un site de production fictif note six fournisseurs. Les noms, montants et signaux sont illustratifs.
| Fournisseur | Impact | Probabilité | Dépendance | Score | Niveau |
|---|---|---|---|---|---|
| F01 Fonderie, pièces moulées | 4 | 2 | 4 | 8 | Critique (dépendance) |
| F02 Emballages | 2 | 1 | 1 | 2 | Standard |
| F03 Transport régional | 3 | 2 | 2 | 6 | À surveiller |
| F04 Logiciel de suivi de production | 4 | 1 | 3 | 4 | À surveiller |
| F05 Nettoyage des ateliers | 1 | 2 | 1 | 2 | Standard |
| F06 Usinage, pièces usinées | 3 | 3 | 2 | 9 | Critique |
- F01 n’a eu que deux retards, mais c’est le seul fondeur homologué par le client final. Les mesures portent sur la dépendance : qualifier un second fondeur et porter le stock de sécurité à quatre semaines de consommation.
- F06 devient critique en août, après une troisième non-conformité en six mois. Le plan d’actions correctives exigé n’est pas reçu à l’échéance du 15 octobre : la mesure passe en retard, l’audit sur site prévu ensuite attend, et la revue trimestrielle est dépassée. C’est le premier sujet de la prochaine revue.
- F04 héberge les données de production. Le risque principal est l’indisponibilité ou l’impossibilité de récupérer les données : la mesure est d’abord contractuelle (clause de réversibilité), complétée par un export régulier testé.
- F05 reste standard, mais son attestation de vigilance a expiré. Le sujet n’est pas la criticité opérationnelle mais une obligation légale : l’attestation à jour est exigée avant toute nouvelle commande, et avant tout nouveau paiement si le contrat le prévoit.
Une matrice des risques fournisseurs à télécharger
Télécharger la matrice des risques fournisseurs et le plan de suivi (.xlsx) : modèle gratuit, sans formulaire.
Le classeur contient sept onglets :
- un mode d’emploi ;
- la grille de notation de l’impact, de la probabilité et de la dépendance ;
- le registre des fournisseurs, qui calcule le score, le niveau de criticité, la date de la prochaine revue et signale les revues dépassées ;
- le suivi des documents, avec les pièces expirées ou à renouveler sous 30 jours ;
- le plan de réduction des risques, avec responsables, échéances, preuves attendues et mesures en retard ;
- le journal des alertes ;
- une synthèse des indicateurs à une date de référence modifiable.
Les six fournisseurs de l’exemple sont fictifs, et des lignes vierges sont prévues pour les vôtres. Les notes traduisent une appréciation documentée : elles ne mesurent pas la solvabilité réelle d’une entreprise. Le fichier ne remplace pas non plus une analyse juridique de vos obligations.
Tableur ou workflow : comment outiller le suivi ?
Un tableur suffit pour poser la grille, noter une première fois les fournisseurs et présenter le résultat en comité. Il montre ses limites dès que le suivi devient régulier : relances de documents à la main, versions multiples du fichier, alertes transmises par e-mail sans trace de la décision, mesures sans responsable visible.
Le suivi relève alors d’un workflow : un questionnaire de référencement, des pièces jointes avec leur date de validité, une notation validée par le responsable, des relances automatiques avant échéance, des mesures attribuées et suivies, un historique consultable. Avec Softyflow, ce circuit se construit à partir des fonctions suivantes :
- des formulaires avec dépôt de fichiers pour le questionnaire et les documents ;
- des collections de données, dont les droits de création, de lecture, de modification et de suppression se définissent par rôle, pour le registre des fournisseurs ;
- des scripts exécutés côté serveur pour calculer le score et le niveau selon votre règle ;
- des tâches planifiées, par intervalle ou par expression cron, pour lancer les revues et les relances de documents, avec une notification par e-mail en cas d’échec d’exécution ;
- des minuteries sur les tâches, à partir desquelles se construisent relances et escalades, des rapports filtrables exportables en CSV ou Excel, et un journal d’audit centralisé ;
- des sources de données externes REST ou SQL, pour lire des informations déjà disponibles dans un autre système.
Softyflow ne fournit pas de données financières ni de note de solvabilité sur les entreprises. Si vous utilisez un fournisseur de données, son interrogation par API se vérifie au cas par cas en démonstration. Pour situer ce suivi dans l’ensemble de la fonction achats, voir notre guide du processus d’achat et la page achats et approvisionnements.
Voir ce processus en démonstration, à partir de vos propres familles d’achat.
Questions fréquentes sur la gestion des risques fournisseurs
Quelle différence entre évaluation et gestion des risques fournisseurs ?
L’évaluation mesure la performance passée d’un fournisseur : délais, qualité, réactivité. La gestion des risques anticipe ce qui pourrait arriver et son effet chez vous, en tenant compte de la dépendance. Les résultats de l’évaluation sont l’une des sources de la note de probabilité.
Comment construire une matrice de criticité fournisseur ?
Définissez une échelle courte pour l’impact d’une défaillance et pour la probabilité observée, multipliez les deux notes et fixez des seuils de niveau. Ajoutez une règle pour la dépendance, qui peut relever le niveau d’un fournisseur difficile à remplacer, et faites valider les notes par le responsable du suivi.
À quelle fréquence réévaluer un fournisseur ?
Liez la fréquence au niveau de criticité, par exemple tous les 3 mois pour un fournisseur critique, tous les 6 mois pour un fournisseur à surveiller et tous les ans pour un fournisseur standard. Réévaluez aussi immédiatement après un signal grave : procédure collective, perte de certification, incident majeur.
Quels documents demander à un fournisseur ?
Au minimum, pour tout contrat portant sur un travail, une prestation de services ou un acte de commerce d’au moins 5 000 € HT : à la conclusion puis tous les six mois, une attestation de vigilance de moins de six mois et, si le fournisseur doit être immatriculé, un justificatif d’immatriculation. Ajoutez ensuite ce que justifie le risque : attestation d’assurance, certificats qualité, éléments sur la sécurité des données ou la continuité d’activité.
Qui est responsable de la gestion des risques fournisseurs ?
Les achats en sont généralement propriétaires, avec la qualité fournisseurs pour les risques produit, la finance pour l’exposition financière et la DSI pour les accès et les données. Chaque fournisseur noté devrait avoir un responsable du suivi nommé, qui valide les notes et pilote les mesures.